


Безпека сайту в 1С-Бітрікс. Інструменти проти злому
Проактивний захист від злому сайту
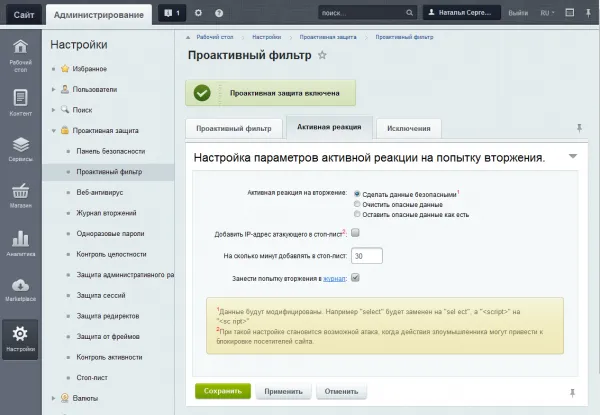
Проактивний фільтр — важливий інструмент у боротьбі зі зломами сайту. Він дає змогу виявляти й блокувати більшість відомих атак і захищає від помилок у безпеці, яких можуть припуститися розробники. Однак, як і будь-який інший захист, він не є на 100% ефективним і може іноді давати хибні спрацювання. Тому, крім проактивного фільтра, необхідно вживати й інших заходів для захисту сайту, як-от використання складних паролів, регулярне оновлення та перевірка системи на наявність вразливостей.
Сканер безпеки вебсайту – це інструмент, який допомагає оцінити рівень безпеки сайту, виявити потенційні вразливості в програмному забезпеченні та неправильні налаштування безпеки CMS, PHP і сервера. Цей сервіс призначений для того, щоб допомогти власникам вебсайтів захистити свої ресурси від хакерських атак та інших видів шкідливих дій. Після сканування сайту сканер безпеки видає звіт про знайдені проблеми та рекомендації щодо їх розв’язання. Це дає змогу оперативно усувати вразливості й підвищувати рівень безпеки сайту.
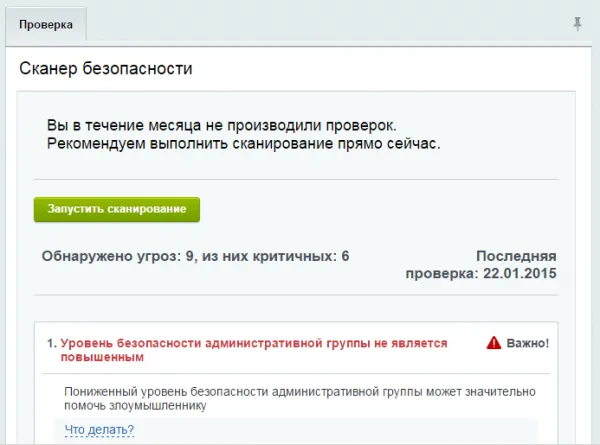
Щоб запустити сканування сайту, достатньо натиснути одну кнопку. Після завершення сканування сканер виведе результати з повним списком усіх виявлених на сайті загроз безпеці.
Внутрішню організацію сайту буде перевірено на наявність недоліків, як-от чи безпечно зберігаються сесії. Модуль також покаже, які можливості системи для забезпечення безпеки сайту не використовуються, які налаштування не виконано. Крім того, сканер виявить у захисті сайту всі місця, що не становлять прямої загрози, але потенційно вразливі, як-от простий пароль до бази даних, знижений рівень безпеки для адміністраторів тощо. Ці незначні дрібниці можуть стати в пригоді, якщо розробник забув щось підправити після завершення роботи.
Веб-антивірус. Захищає сайт від вірусів
Веб-антивірус — це інструмент, який захищає сайт від вірусів. Це найпростіший спосіб захистити сайт від зараження вірусами. Зазвичай сайт заражається вірусами з комп’ютера адміністратора, який має доступ до сайту, а не через те, що сайт тривалий час перебуває в інтернеті.
Основне завдання веб-антивірусу полягає в тому, щоб повідомити адміністратора сайту про можливе зараження. Якщо сайт заражено вірусом, це може означати, що вірус є і на комп’ютері адміністратора, і потрібні відповідні заходи.
Веб-антивірус працює на сайті, а не на комп’ютері адміністратора, тому для забезпечення повного захисту необхідно використовувати також звичайний антивірус на комп’ютері адміністратора. Залежно від налаштувань веб-антивірус може лише інформувати адміністратора сайту про підозру на зараження вірусом або автоматично виявляти шкідливі ділянки в HTML-коді сайту та видаляти підозрілі iframe і javascript. Крім того, можна додавати винятки, щоб веб-антивірус не спрацьовував на безпечні, але підозрілі ділянки коду. Веб-антивірус відіграє важливу роль у блокуванні поширення вірусів через ваш сайт, забезпечуючи його безпеку та захищаючи від потенційних загроз.
Контроль підозрілої активності на сайті
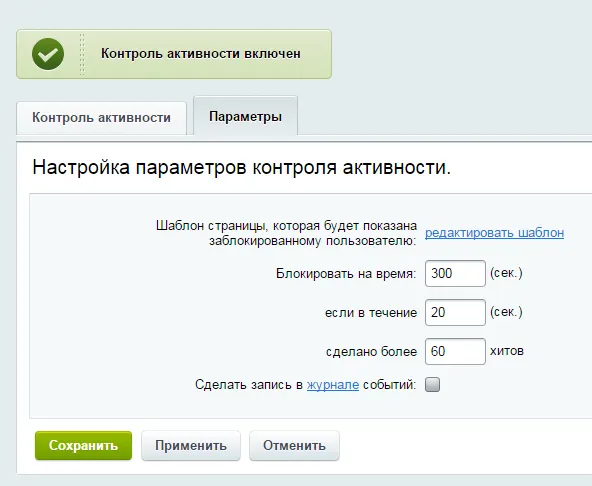
Контроль підозрілої активності на сайті можна здійснювати за допомогою різних інструментів і технологій. Один із найпоширеніших методів – це використання спеціалізованих скриптів і програм, які можуть аналізувати активність користувачів на сайті та блокувати тих, хто виявляє підозрілу активність. Наприклад, за допомогою системи блокування IP-адрес можна автоматично блокувати доступ до сайту для користувачів з певних IP-адрес, які занадто часто запитують сторінки сайту або виявляють іншу підозрілу активність.
Крім того, для контролю підозрілої активності на сайті можна використовувати спеціальні сервіси, як-от Google reCAPTCHA, які дають змогу відрізнити ботів від реальних користувачів. Ще один метод контролю — аналіз журналів сервера, у яких записуються всі запити до сайту. За допомогою такого аналізу можна виявити підозрілі дії та вжити заходів для їх блокування. Нарешті, існують спеціальні системи моніторингу безпеки сайту, які автоматично аналізують активність на сайті й можуть запобігти багатьом видам атак, зокрема DDoS-атакам і спробам підбору паролів.
Захист адміністративної частини
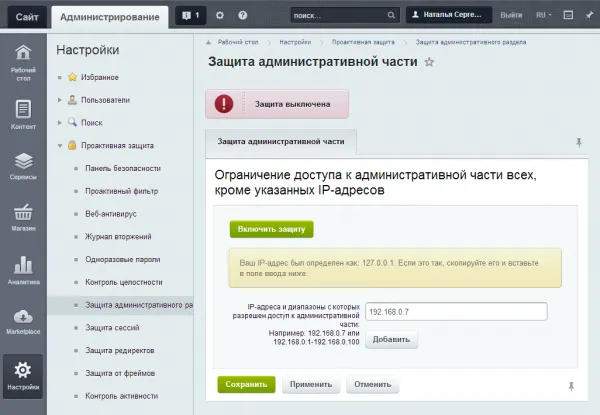
Захист адміністративної частини за IP-адресою — ефективний спосіб захисту від несанкціонованого доступу. Для цього необхідно налаштувати правила доступу до адміністративної частини сайту так, щоб доступ був дозволений лише з певних IP-адрес.
Однак слід враховувати, що цей метод не є абсолютно надійним. Наприклад, зловмисник може використати VPN або проксі-сервер для того, щоб приховати свою справжню IP-адресу й отримати доступ до адміністративної частини сайту.
Крім того, використання захисту за IP-адресою може спричинити труднощі, якщо адміністратор сайту працює з різних місць або використовує різні пристрої для доступу до адміністративної частини.
Тому рекомендується використовувати кілька методів захисту в поєднанні, як-от захист паролем і двофакторну автентифікацію, щоб забезпечити максимальну безпеку адміністративної частини сайту. Крім того, важливо стежити за оновленнями програмного забезпечення й усувати вразливості, якими можуть скористатися зловмисники для отримання доступу до адміністративної частини сайту.
Захист сесій
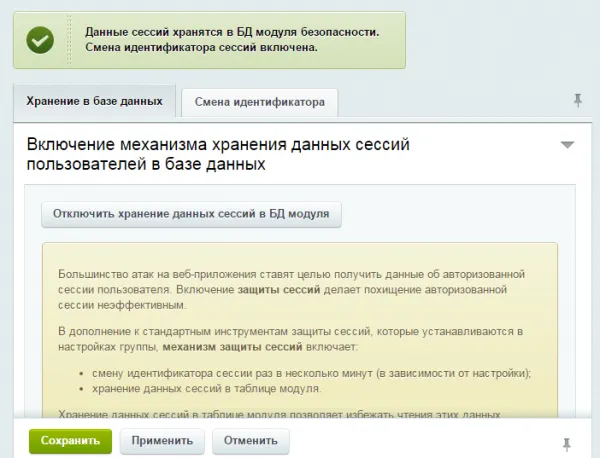
Захист сесій — важливий захід безпеки вебзастосунків. Він запобігає можливості крадіжки сесії і, відповідно, доступу зловмисника до авторизованого акаунта користувача. Сесія – це тимчасовий механізм, який використовується для відстеження стану користувача на сайті протягом сеансу роботи. Коли користувач авторизується на сайті, система створює унікальну сесію, яка пов’язує його з певним обліковим записом. Ідентифікатор сесії зазвичай передається через cookie або GET-параметр в URL-адресі.
Зловмисник може спробувати перехопити цей ідентифікатор і використати його для отримання доступу до облікового запису користувача. Щоб запобігти цьому, захист сесій зазвичай передбачає використання криптографічних методів шифрування та хешування, а також унікальних ідентифікаторів сесій.
В 1С-Бітрікс є можливість використовувати захист сесій, який передбачає зберігання ідентифікаторів сесій у базі даних і встановлення часу життя сесії. Це дає змогу системі автоматично змінювати ідентифікатор сесії через задані інтервали часу, що робить крадіжку сесії безглуздою. Також важливо переконатися, що застосунок не передає конфіденційну інформацію через GET-параметри в URL-адресі, оскільки це може призвести до витоку даних через історію браузера або логи сервера.
Двоетапна авторизація та одноразові паролі
Для підвищення безпеки входу на сайт і захисту від витоку паролів існує механізм двоетапної авторизації. Він передбачає введення двох різних видів даних для підтвердження особи користувача. Крім пароля, користувач має ввести одноразовий код, який можуть надіслати йому на мобільний телефон або електронну пошту. Одноразові паролі можуть бути згенеровані програмно або надіслані на пристрій користувача у вигляді SMS чи повідомлення в мобільному застосунку. Вони дійсні лише один раз і не можуть бути використані повторно. Отже, навіть якщо зловмисник викраде пароль, він не зможе отримати доступ до акаунта без одноразового коду. Двоетапна авторизація та одноразові паролі істотно підвищують безпеку входу на сайт і захищають від злому, особливо в разі витоку паролів. Ці механізми можна легко реалізувати на більшості популярних платформ і фреймворків, зокрема на 1С-Бітрікс.
Захист сайту від DDoS
Захист сайту від DDoS-атак — важливе завдання для будь-якого сайту, особливо якщо йдеться про великий проєкт. Проактивний фільтр може допомогти в боротьбі з DoS-атаками й захистити сайт від простих способів DDoS-атак. Однак для серйозніших атак, як-от Distributed Denial of Service (DDoS), потрібен потужніший захист. Зверніться до нашої компанії, щоб вибрати ефективний сервіс для захисту від DDoS-атак.