


Посібник 2023 року із захисту сайту на WordPress від злому та профілактики вразливостей
WordPress — найпопулярніша система керування контентом у світі. Близько 40% усіх сайтів в інтернеті та майже 60% сайтів, що працюють на CMS, створено на WordPress, тож вона стає однією з найпривабливіших цілей для хакерів. Одна з причин того, що WordPress так часто зазнає атак, полягає в тому, що вона використовує безліч відкритих плагінів. Ці плагіни можуть містити шкідливий код і скрипти, які дають хакерам змогу впроваджувати шкідливі програми у WordPress і вчиняти злочинні дії. Крім того, хакери також використовують нові WordPress Google Dorks для пошуку вразливих сайтів і конфіденційної інформації.
Кілька поширених причин, чому сайти на WordPress зламують:
- Вразливості в сторонніх плагінах і темах – багато плагінів і тем містять вразливості, які хакери можуть використати для злому сайту.
- Ненадійні паролі – слабкі паролі облікового запису адміністратора можна легко зламати, і тоді хакери отримують повний доступ до сайту.
- Застарілі версії WordPress – неоновлені версії WordPress можуть містити вразливості, які хакери можуть використати для злому сайту.
- Несанкціонований доступ до файлів і папок – якщо файли й папки на сервері налаштовано неправильно, хакери можуть отримати до них доступ і внести зміни на сайті.
- SQL-ін’єкції – атаки за допомогою SQL-ін’єкцій можуть дати хакерам змогу отримати доступ до бази даних сайту та змінити її вміст.
- Перебір паролів – хакери можуть використовувати програми для перебору паролів, щоб вгадати пароль адміністратора й отримати доступ до сайту.
- Зараження шкідливим кодом – хакери можуть впровадити на сайт шкідливий код, який може використовуватися для крадіжки даних користувачів або для поширення шкідливих програм.
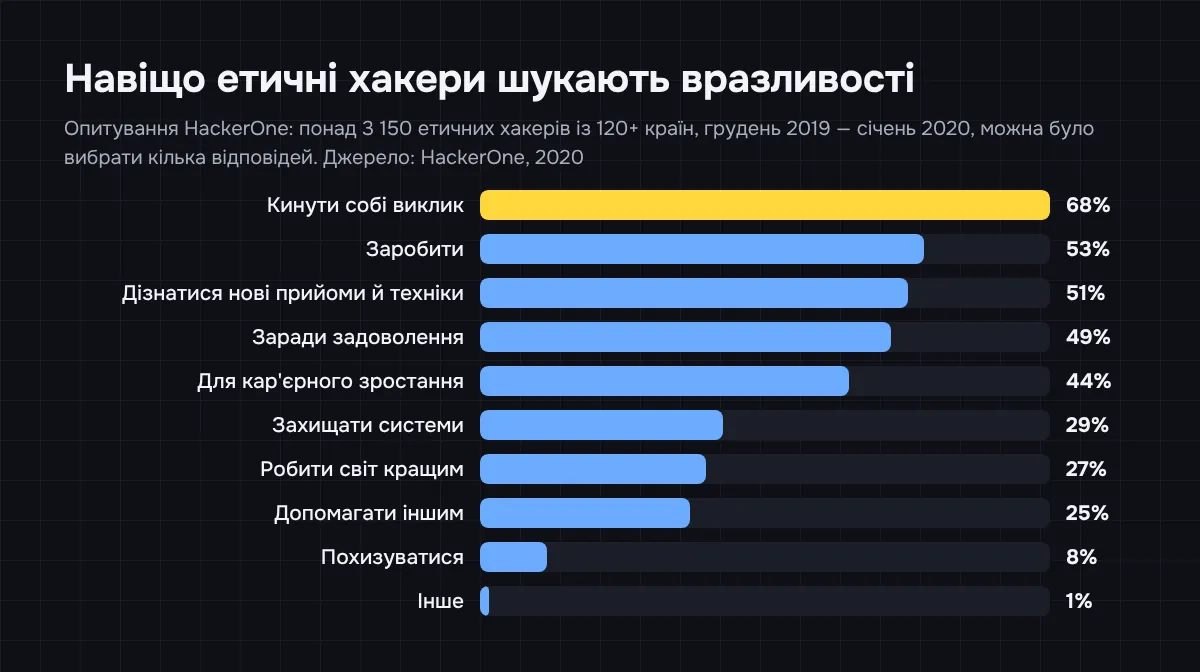
Спроб злому можуть зазнавати вебсайти в інтернеті, і не лише сайти на платформі WordPress. Однак WordPress — найпопулярніша система керування сайтами у світі, що робить її частою мішенню для хакерів. Доказ цього — великий обсяг пошукових запитів за фразою “як зламати сайт WordPress 2023”.
Причини, що призводять до злому WordPress
Причина 1. Вразливі плагіни та теми
Одна з найпоширеніших причин злому сайтів WordPress – використання вразливих плагінів і тем. Деякі розробники плагінів і тем не оновлюють свої продукти, і через це їхні продукти стають вразливими до атак. Щоб цього уникнути, рекомендується використовувати лише надійні плагіни й теми, які регулярно оновлюються. Також слід видалити всі плагіни й теми, що не використовуються, щоб зменшити ймовірність появи вразливостей.
Причина 2. Слабкі паролі та недостатній захист облікового запису адміністратора
Слабкі паролі та недостатній захист облікового запису адміністратора – ще одна поширена причина злому сайтів WordPress. Хакери можуть використовувати словникові атаки або перебір паролів, щоб отримати доступ до облікового запису адміністратора й повний контроль над сайтом. Щоб цього уникнути, слід використовувати надійні паролі та двофакторну автентифікацію, а також не використовувати ім’я користувача “admin”.
Причина 3. Неоновлена версія WordPress
Деякі власники сайтів WordPress не оновлюють свої сайти до останніх версій, і через це їхні сайти залишаються відкритими для атак через відомі вразливості. Щоб цього уникнути, слід регулярно оновлювати свій сайт до останньої версії WordPress.
Причина 4. Недостатній захист wp-config.php
Файл wp-config.php містить конфіденційну інформацію про ваш сайт WordPress, зокрема інформацію про базу даних і ключі шифрування. Якщо цей файл буде скомпрометовано, хакери можуть отримати доступ до вашої бази даних. Щоб цього уникнути, слід переконатися, що файл wp-config.php розміщено в безпечному місці й захищено від доступу ззовні.
Звісно, це не повний перелік усіх можливих причин злому сайту WordPress, але, дотримуючись цих рекомендацій, ви можете значно підвищити безпеку свого сайту.
Різні способи злому сайту WordPress
Хакери використовують різні методи, щоб отримати доступ до сайтів WordPress, залежно від своїх цілей. Нижче наведено найпоширеніші атаки та методи, які застосовують до сайтів, створених на платформі WordPress:
- Створення нових користувачів через FTP
Якщо HTTP недоступний для хакерів, вони спробують отримати доступ до FTP-сервера й створити нові облікові записи адміністраторів. Для цього їм потрібен лише FTP-доступ до вашого сайту. Ставши адміністратором, хакер отримає всю необхідну інформацію для підключення до сервера та створення нових облікових записів користувачів шляхом створення нової функції за допомогою вашої теми. - Зміна файлу functions.php
Існує два способи змінити файл functions.php: перший – через cPanel, другий – за допомогою FTP-клієнта. Використовуючи cPanel, хакери відкривають диспетчер файлів і знаходять папку активної теми. Потім вони переходять до папки public_html/wp-content/themes і знаходять тему. Залишається лише відкрити її файл functions.php і додати код перед закривальним тегом. Не забудьте змінити пароль. Після створення нового облікового запису хакери видаляють код із файлу functions.php. - Використання cPanel/MySQL
Цей метод використовують, щоб змінити пароль наявного користувача або створити новий обліковий запис. Для цього вам знадобиться доступ до cPanel або до бази даних сайту через MySQL. Якщо ви використовуєте cPanel, увійдіть у систему, знайдіть і відкрийте phpMyAdmin. Знайдіть таблицю, назва якої закінчується на _users (найімовірніше, це буде wp_users), і відредагуйте поле user_pass, замінивши хеш пароля на згенерований за допомогою алгоритму MD5. Потім збережіть зміни та увійдіть у WordPress із новим паролем.
Існує кілька технік та експлойтів, якими можна зламати WordPress. Деякі з них:
- Атаки перебору пароля: Хакери можуть використовувати програмне забезпечення для перебору паролів, щоб автоматично намагатися увійти в систему, використовуючи різні комбінації імені користувача й пароля. Щоб захиститися від таких атак, важливо використовувати надійні паролі та встановити плагіни, які можуть зупинити перебір.
- Атаки на вразливі плагіни й теми: Хакери можуть шукати вразливості в плагінах і темах WordPress і використовувати їх для злому сайту. Щоб уникнути таких атак, важливо регулярно оновлювати плагіни й теми, видаляти застарілі плагіни й теми, які більше не використовуються, і вибирати лише популярні та перевірені плагіни й теми.
- Атаки на базу даних: Хакери можуть використовувати вразливості у WordPress, щоб отримати доступ до бази даних сайту. Щоб захиститися від таких атак, важливо використовувати надійні паролі для бази даних, регулярно створювати резервні копії бази даних і шифрувати дані, що зберігаються в базі даних.
- XSS-атаки: Хакери можуть використовувати XSS-атаки, щоб впровадити шкідливий код JavaScript на сторінки сайту WordPress. Щоб уникнути таких атак, важливо використовувати брандмауери та фільтри, які можуть блокувати шкідливий код JavaScript.
- Атаки типу «людина посередині»: Хакери можуть використовувати атаки типу «людина посередині», щоб перехоплювати дані, які передаються між користувачем і сервером WordPress. Щоб уникнути таких атак, важливо використовувати захищене з’єднання, як-от HTTPS, і шифрувати дані, що передаються між користувачем і сервером.
Загалом, щоб захистити свій сайт WordPress від злому, важливо використовувати надійні паролі, встановлювати лише популярні та перевірені плагіни й теми, регулярно оновлювати плагіни й теми, створювати резервні копії бази даних.
XSS-атака у WordPress
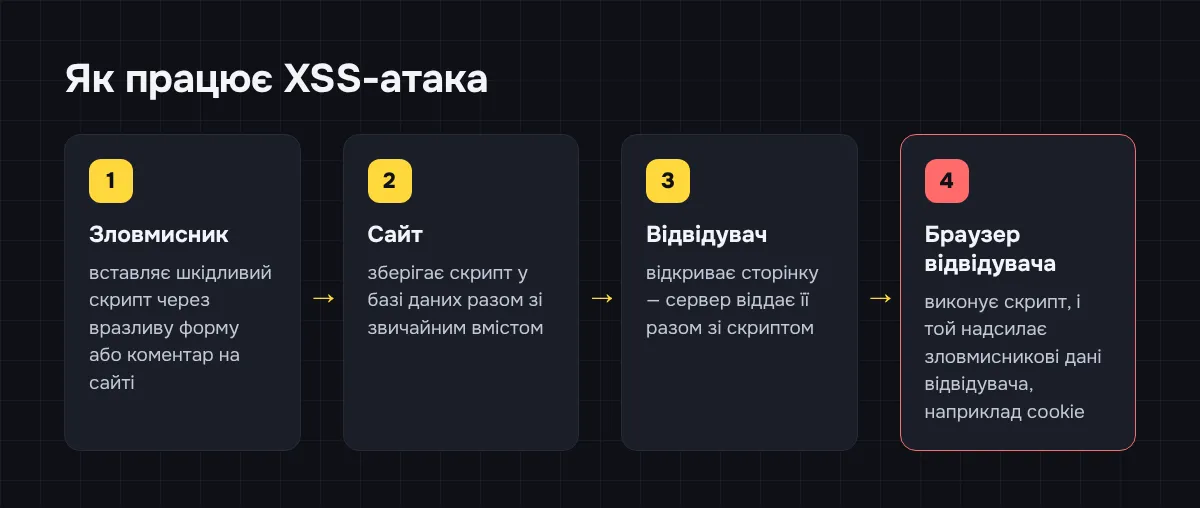
XSS (міжсайтовий скриптинг) — поширена вразливість у WordPress, і її можуть використати для отримання доступу до файлів cookie користувачів, що дає зловмисникам змогу видавати себе за цих користувачів.
Для захисту від XSS-атак рекомендується використовувати спеціальні плагіни, які фільтрують шкідливі скрипти й код у даних, що вводять користувачі. Також слід використовувати брандмауери, які можуть блокувати запити, що містять підозрілі символи, і запити, схожі на XSS-атаки.
HTTPS-з’єднання від XSS-атак не захищають, але запобігають прослуховуванню трафіку та зміні переданих даних. Нарешті, регулярне оновлення WordPress і всіх встановлених на сайті плагінів і тем — важливий крок для запобігання вразливостям, зокрема й XSS.
Шкідливі програми
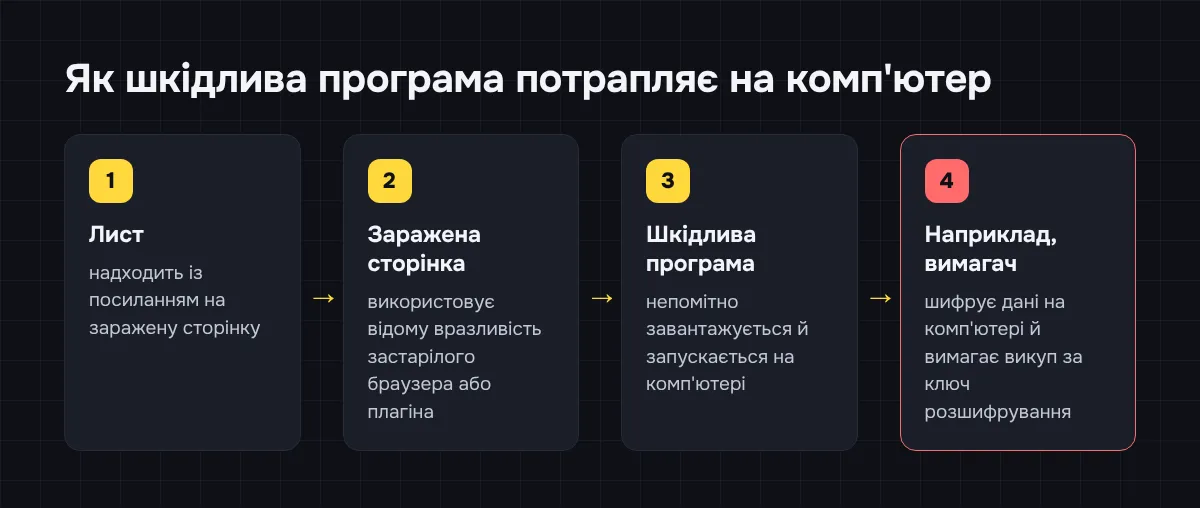
Шкідливі програми — серйозна загроза для комп’ютерних систем і пристроїв. Крім того, вони можуть призвести до втрати даних, фінансових втрат, витоку конфіденційної інформації і навіть крадіжки ідентичності. Для захисту від шкідливих програм рекомендується використовувати антивірусне програмне забезпечення та регулярно його оновлювати, не відкривати підозрілі листи й вкладення, не завантажувати програмне забезпечення з ненадійних джерел і не відвідувати підозрілі вебсайти. Також важливо регулярно оновлювати операційну систему та програмне забезпечення, щоб виправляти вразливості, які хакери можуть використати для зараження системи.
Кілька порад, які можуть допомогти підвищити безпеку вашого сайту:
- Використовуйте двофакторну автентифікацію для входу у свій обліковий запис. Це дасть змогу значно зменшити ризик злому вашого облікового запису навіть у разі витоку пароля.
- Обмежте кількість спроб входу у ваш обліковий запис. Це може допомогти запобігти брутфорс-атакам на ваш пароль.
- Приховайте версію WordPress, яку ви використовуєте. Це може допомогти запобігти атакам, які ґрунтуються на відомих вразливостях конкретної версії WordPress.
- Використовуйте захищений хостинг. Хостинг, який забезпечує добрий захист від DDoS-атак та інших шкідливих атак, може допомогти значно підвищити безпеку вашого сайту.
- Встановіть SSL-сертифікат на свій сайт. Це дасть змогу захистити дані, що передаються між вашим сайтом і користувачами, від перехоплення.
- Періодично перевіряйте свій сайт на наявність шкідливих програм. Це можна зробити за допомогою спеціальних онлайн-сервісів, як-от VirusTotal.
Сподіваюся, ці поради допоможуть вам підвищити безпеку вашого сайту на WordPress!
Поширені запитання:
Очищення сайту
Послуга очищення сайту може охоплювати такі кроки:
- Виявлення злому: експерти аналізують ваш сайт, щоб визначити наявність вразливостей і методи злому. Це дає змогу знайти точки входу для зловмисників і переконатися, що всі вразливості виправлено.
- Зупинення загрози: фахівці блокують зловмисникам доступ до вашого сайту та хостинг-акаунта, щоб зупинити подальшу атаку.
- Видалення шкідливих програм: експерти шукають і видаляють шкідливі програми, які можуть бути на вашому сайті. Це передбачає видалення вірусів, троянів, шпигунських програм та інших шкідливих елементів.
- Відновлення даних: якщо зловмисники пошкодили або змінили ваш сайт, служба очищення може відновити дані й повернути сайт до нормального стану.
- Забезпечення безпеки: експерти можуть запропонувати додаткові заходи безпеки для вашого сайту, щоб захистити його від майбутніх загроз і атак.
RIVERIT спеціалізується на очищенні зламаних сайтів на базі WordPress, і наші послуги можуть охоплювати всі перелічені вище кроки, а також консультації щодо безпеки вашого сайту.
Швидке й ефективне втручання
Команда RIVERIT надає послуги з очищення та захисту сайтів на WordPress. До складу послуги входить швидке й ефективне втручання, щоб відновити контроль над сайтом і повернути його в ідеальний робочий стан. Очищення передбачає видалення шкідливих програм, файлів і коду, який може зашкодити вашому сайту. Захист передбачає впровадження й налаштування додаткових заходів безпеки, щоб запобігти повторній атаці.
Пріоритетна підтримка
6 кроків, які ми виконуємо для безпеки вашого сайту:
- Ми проведемо повне сканування вашого сайту, починаючи з WordPress, щоб ідентифікувати проблему й усунути її причину.
- Ми очистимо ваш сайт, видаливши шахрайські файли та повідомивши Google про те, що ваш сайт відповідає вимогам.
- Ми встановимо й налаштуємо високоефективні інструменти безпеки, щоб запобігти новим атакам і мінімізувати ризик повторення проблеми в майбутньому.
- Ми надамо рекомендації щодо забезпечення безпеки вашого сайту, щоб запобігти зломам у майбутньому.
- Ми відновимо ваш сайт, щоб він був захищений і на 100% функціональний онлайн.
- Ми запропонуємо послуги з підтримки та обслуговування, які охоплюватимуть оновлення, резервне копіювання та сканування безпеки, щоб ваш сайт і далі працював і залишався безпечним.
Наші процедури посилення безпеки підвищують захищеність вашого сайту на WordPress. Будь-коли ви можете зв’язатися з фахівцем із будь-яких питань, пов’язаних із безпекою вашого сайту, протягом усього процесу.