


До RIVERIT звернулася українська сервісна компанія: один із трьох її сайтів перестав відкриватися та видавав помилку. Перевірка виявила злам усіх трьох сайтів і понад 100 тисяч спам-сторінок корейською мовою в індексі Google. У кейсі описано результати перевірки, відновлення сайтів та усунення наслідків зламу в Google.
Вихідна ситуація
- Три сайти на Bitrix (редакція «Бізнес»). Платформа та модулі не оновлювалися близько чотирьох років.
- Усі три сайти розміщувалися на одному сервері під одним користувачем, тому кожен сайт мав доступ до файлів двох інших.
Виявлення зламу
Помилка зловмисників у коді одного із сайтів зробила його недоступним. Два інші сайти працювали без видимих змін.
Оскільки всі сайти розміщувалися під одним користувачем сервера, ми перевірили всі три. Зараженими виявилися всі. До виявлення сайти перебували в зламаному стані 5–7 днів.
Дії зловмисників
- Впровадили шкідливий код, який створював на сайтах сторінки корейською мовою з товарами електроніки (дорвеї). Адреси сторінок:
/index.php?view/…,/view/…,/collections/…. - Створили агент Bitrix, який знову записував шкідливий код після його видалення. Агенти Bitrix — вбудований механізм платформи: це функції, які зберігаються в базі даних і запускаються за розкладом, тому видалення шкідливих файлів не зупиняє такий агент.
- Поширили посилання на ці сторінки через соціальні мережі.
- За кілька днів спам-сторінки потрапили до індексу Google. Для одного із сайтів Search Console показав понад 100 тисяч таких адрес.
- Google знизив позиції всіх трьох сайтів.
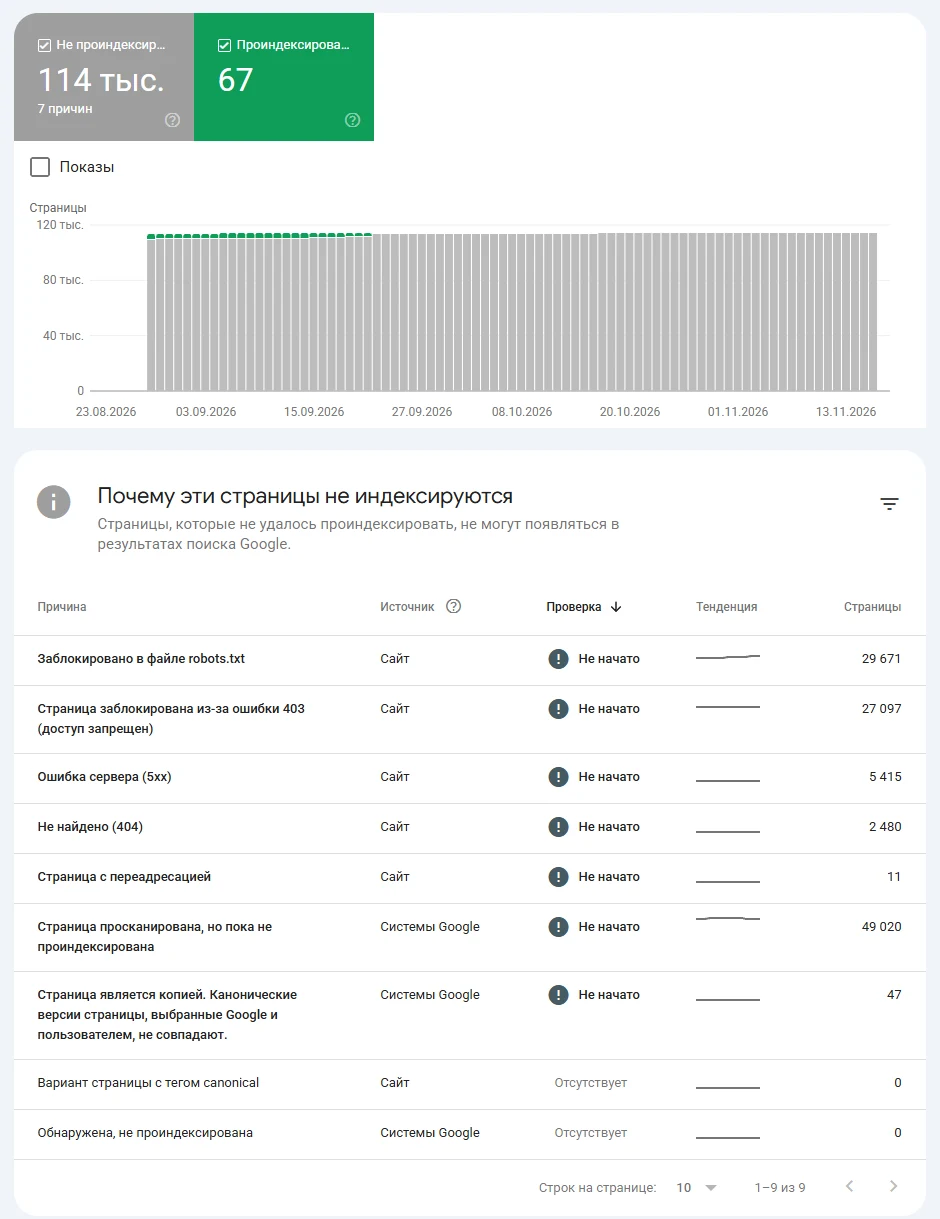
Спосіб отримання доступу до сайтів встановити не вдалося.
Відновлення сайтів
Ручне очищення від шкідливого коду не дало результату: агент Bitrix знову записував видалений код, а кількість змінених файлів не давала змоги гарантувати повне видалення. Тому ми виконали такі роботи:
- Відновили всі три сайти з резервних копій, зроблених до зламу.
- Розмістили кожен сайт під окремим користувачем сервера. Злам одного сайту більше не дає доступу до файлів інших.
- Заборонили зміну файлів сайтів: власником файлів призначено іншого користувача сервера, сайт має доступ до них лише на читання. Шкідливий код і агенти, впроваджені через вразливість, не можуть змінити файли сайту.
Усунення наслідків зламу в Google
Після відновлення спам-сторінок на сайтах немає, проте Google зберігає їх в індексі до повторного сканування. Цей етап тривав найдовше.
Аналіз звітів Search Console
Ми вивантажили із Search Console звіти щодо трьох сайтів: непроіндексовані сторінки та помилки сканування (404, 403, 5xx, переспрямування). Відповідь сервера для кожної адреси з вивантажень перевірено скриптом: загалом понад 13 тисяч адрес. Майже всі вони стосувалися спам-сторінок зламу.
Відповідь 410 для спам-адрес
- Для всіх видів спам-адрес налаштовано відповідь 410 («сторінку видалено назавжди»).
- Спам-адреси з параметрами, які відповідали помилкою 404 або переспрямовували на головну сторінку, також переведено на відповідь 410. Переспрямування спам-адрес на головну сторінку Google розцінює як «м’яку помилку 404» (soft 404).
- Спам-адреси не закрито в robots.txt. Заборона сканування не дозволила б Google отримати відповідь 410, і вже проіндексовані адреси залишилися б в індексі.
Тимчасове видалення з результатів пошуку
У Search Console надіслано запити на тимчасове видалення за префіксами спам-адрес: /view/, /index.php?view/, /collections/. Тимчасове видалення приховує сторінки з результатів пошуку приблизно на 6 місяців. За цей час Google повторно сканує адреси та отримує відповідь 410.
Префікс, який починається з «?» одразу після домену (наприклад, /?view/), Search Console обробляє як увесь сайт. Такий запит приховав би з результатів пошуку всі сторінки сайту, тому ми його не надсилали.
Повторна перевірка в Search Console
- Запущено перевірку виправлення для помилок 5xx, 403 і robots.txt.
- Перевірено розділи «Заходи, вжиті вручну» та «Проблеми з безпекою»: порушень немає.
Прискорення повторного сканування
- У Search Console надіслано карти сайтів з актуальними сторінками.
- Для ключових сторінок надіслано запити на індексування.
- Усі сторінки сайтів передано через протокол IndexNow до Bing та інших пошукових систем, які його підтримують.
Моніторинг
- За журналами сервера контролюємо, що робот Google отримує на спам-адресах відповідь 410 і не отримує помилок сервера.
- Відстежуємо звіти Search Console. Якщо через 6 місяців спам-адреси залишаться у звітах, запити на тимчасове видалення буде надіслано повторно.
Чинники, які підвищують ризики зламу
- Відсутність оновлень платформи та модулів: оновлення закривають відомі вразливості.
- Розміщення кількох сайтів під одним користувачем сервера: злам одного сайту відкриває доступ до файлів решти.
- Відсутність резервних копій: без них відновлення потребує перевірки кожного зміненого файлу.
- Відсутність моніторингу сайту та Search Console: за 5–7 днів спам-сторінки встигають потрапити до індексу, а їхнє видалення з пошуку триває місяцями.
RIVERIT виконує відновлення сайтів після зламу: видаляємо шкідливий код, усуваємо шляхи повторного доступу та повертаємо сайт до роботи. Для зниження ризиків зламу проводимо аудит безпеки сайту.