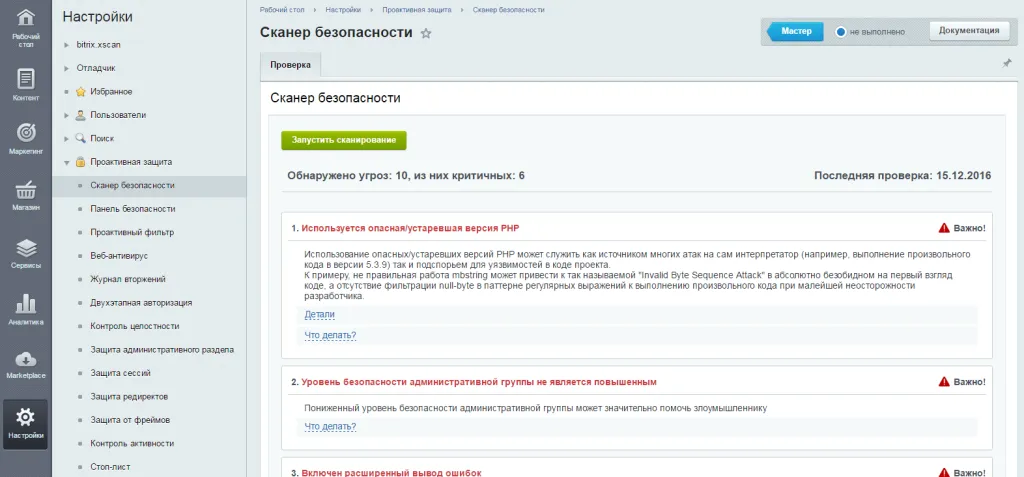
Основні правила захисту від вірусів
- Оновлювати CMS, плагіни та модулі до останньої версії. Розробники випускають оновлення не лише з новими функціями, а й для виправлення вразливостей. Необхідно стежити за релізами й оперативно оновлювати сайт.
- Використовувати надійні паролі та не допускати повторного використання паролів. Необхідно використовувати довгі паролі, що містять літери, цифри та спеціальні символи. Для зручності можна використовувати менеджери паролів.
- Обмежити доступ до адмінпанелі. Необхідно використовувати двофакторну автентифікацію, дозволений список IP-адрес і обмежити кількість невдалих спроб входу.
- Перевіряти вхідні дані та інформацію, що виводиться. Необхідно фільтрувати вхідні параметри й перевіряти інформацію, яка розміщується в базі даних. Інформація, що виводиться на сторінці, має бути захищена.
- Використовувати SSL-сертифікати. SSL-сертифікати забезпечують захищене з’єднання між сервером і клієнтом, що дає змогу захистити дані, які передаються.
- Встановити антивірусне ПЗ на сервер. Антивірусне ПЗ на сервері дасть змогу виявляти й блокувати шкідливі програми.
- Регулярно проводити аудит сайту на наявність вразливостей. Аудит сайту дасть змогу виявити вразливості й усунути їх до того, як їх використають зловмисники.
- Стежити за безпекою хостингу. Хостинг-провайдер має забезпечувати надійний захист сервера, регулярно оновлювати програмне забезпечення та проводити аудит на наявність вразливостей.
Злом не через веб
Злом через компрометацію ресурсів технічними засобами — ще один спосіб атаки на вебсайти. Цей метод може бути особливо ефективним, якщо на сервері, де розміщено сайт, є інші вразливі сайти або програмне забезпечення.
Крім того, причиною злому сайту може стати також встановлення заражених компонентів, як-от плагінів і шаблонів. Вебмайстри мають бути обережними, встановлюючи додаткові компоненти на свій сайт, і використовувати лише надійні та перевірені джерела.
У будь-якому разі важливо вживати заходів для забезпечення безпеки свого вебсайту, зокрема регулярно оновлювати програмне забезпечення, використовувати надійні паролі та встановлювати додаткові засоби захисту, як-от захист від DDoS-атак і міжсайтового скриптингу.
Захист 1С-Бітрікс від вірусних атак
Для захисту сайту на 1С-Бітрікс від вірусних атак рекомендується:
- Встановити й налаштувати антивірусне ПЗ на сервері та на робочих станціях працівників.
- Використовувати складні паролі для адміністраторського доступу до сайту й не використовувати їх для інших сервісів.
- Обмежити доступ до адміністративної панелі сайту лише для потрібних працівників.
- Не встановлювати компоненти й модулі з ненадійних джерел, а також не використовувати застарілі модулі.
- Вимкнути доступ до php.ini та інших конфігураційних файлів сервера, якими зловмисники можуть скористатися для зміни налаштувань сервера.
- Регулярно виконувати резервне копіювання сайту й бази даних і зберігати копії в надійному місці.
Ці заходи допоможуть підвищити безпеку сайту на 1С-Бітрікс і знизити ймовірність злому.
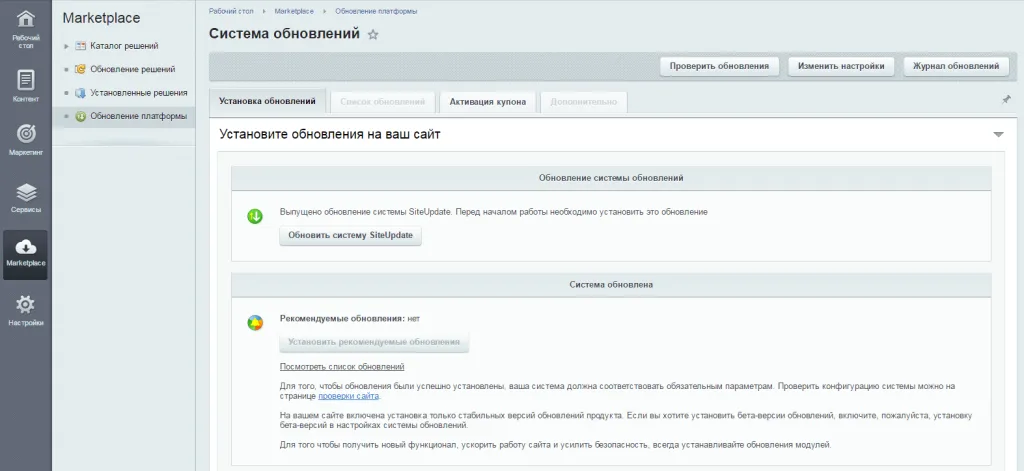
Паролі в FTP-клієнтах і сканер безпеки
Зберігання паролів у FTP-клієнтах може становити загрозу безпеці, якщо зловмисник скомпрометував комп’ютер із клієнтом. Використання складних і унікальних паролів, а також їхня регулярна зміна допомагають запобігти брутфорс-атакам. Перевірка комп’ютера на наявність вірусів і використання сканера безпеки допоможуть виявити й усунути вразливості на сайті.